Transparenz schaffen
Konten, Gruppen, GPOs und administrative Beziehungen in ein verständliches Lagebild überführen.
Ihr Active Directory ist ein Netz aus Identitäten, Rechten und Abhängigkeiten. KI4AD macht die Zusammenhänge sichtbar – und daraus einen nachvollziehbaren Weg zu mehr Sicherheit.
Auswertung und Visualisierung Ihrer AD-Daten. Datenerhebung und Analyse werden separat vereinbart.
 Beziehungen verknüpfen.
Schematische Darstellung von Analysebeziehungen · keine Daten einer Kundenumgebung
Konten, Gruppen, GPOs und administrative Beziehungen in ein verständliches Lagebild überführen.
Technische Auffälligkeiten nach Reichweite, Kontext und Qualität der Nachweise bewerten.
Maßnahmen mit Prioritäten, Verantwortlichen und überprüfbaren Zielen vorbereiten.
AD-Exporte, GPO-Berichte und technische Befunde enthalten viel Wissen. Es verteilt sich auf unterschiedliche Formate und Ebenen. KI-gestützte Auswertung hilft, diese Informationen zu strukturieren und in ihrem Zusammenhang zu erklären.
KI4AD verbindet strukturierte Abfragen, technische Prüfregeln und KI-gestützte Interpretation. So entsteht eine Bewertung, deren Herleitung nachvollziehbar bleibt.
Bestätigte Befunde, mögliche Risiken und offene Fragen werden getrennt ausgewiesen. Relevante Aussagen werden fachlich geprüft und auf ihre Datengrundlage zurückgeführt.
Verzeichnisdaten, Richtlinien und vereinbarte Analyseberichte strukturiert aufbereiten. Unvollständige oder widersprüchliche Datengrundlagen sichtbar machen.
Verschachtelte Berechtigungen, Delegationen und GPO-Abhängigkeiten in verständliche Zusammenhänge übersetzen – mit Bezug zu den betroffenen Objekten.
Reichweite, Kritikalität, Exposition und betriebliche Abhängigkeiten gemeinsam betrachten. Zusammengehörige Befunde zu sinnvollen Arbeitspaketen bündeln.
Technische Details für die Administration und verständliche Entscheidungsgrundlagen für die IT-Leitung aufbereiten. Änderungen mit klaren Prüfkriterien planen.
Eine nachvollziehbare Analyse beginnt mit strukturierten Daten. Der gezeigte XML-Ausschnitt macht sichtbar, wie Eigenschaften und Berechtigungen eines AD-Objekts für eine anschließende Prüfung vorliegen können.
Im Ausschnitt sind unter anderem Objektklasse, Sicherheitskennung, Berechtigungsinformationen und Änderungszeitpunkte zu sehen. Sie bilden Anknüpfungspunkte für die weitere Auswertung.
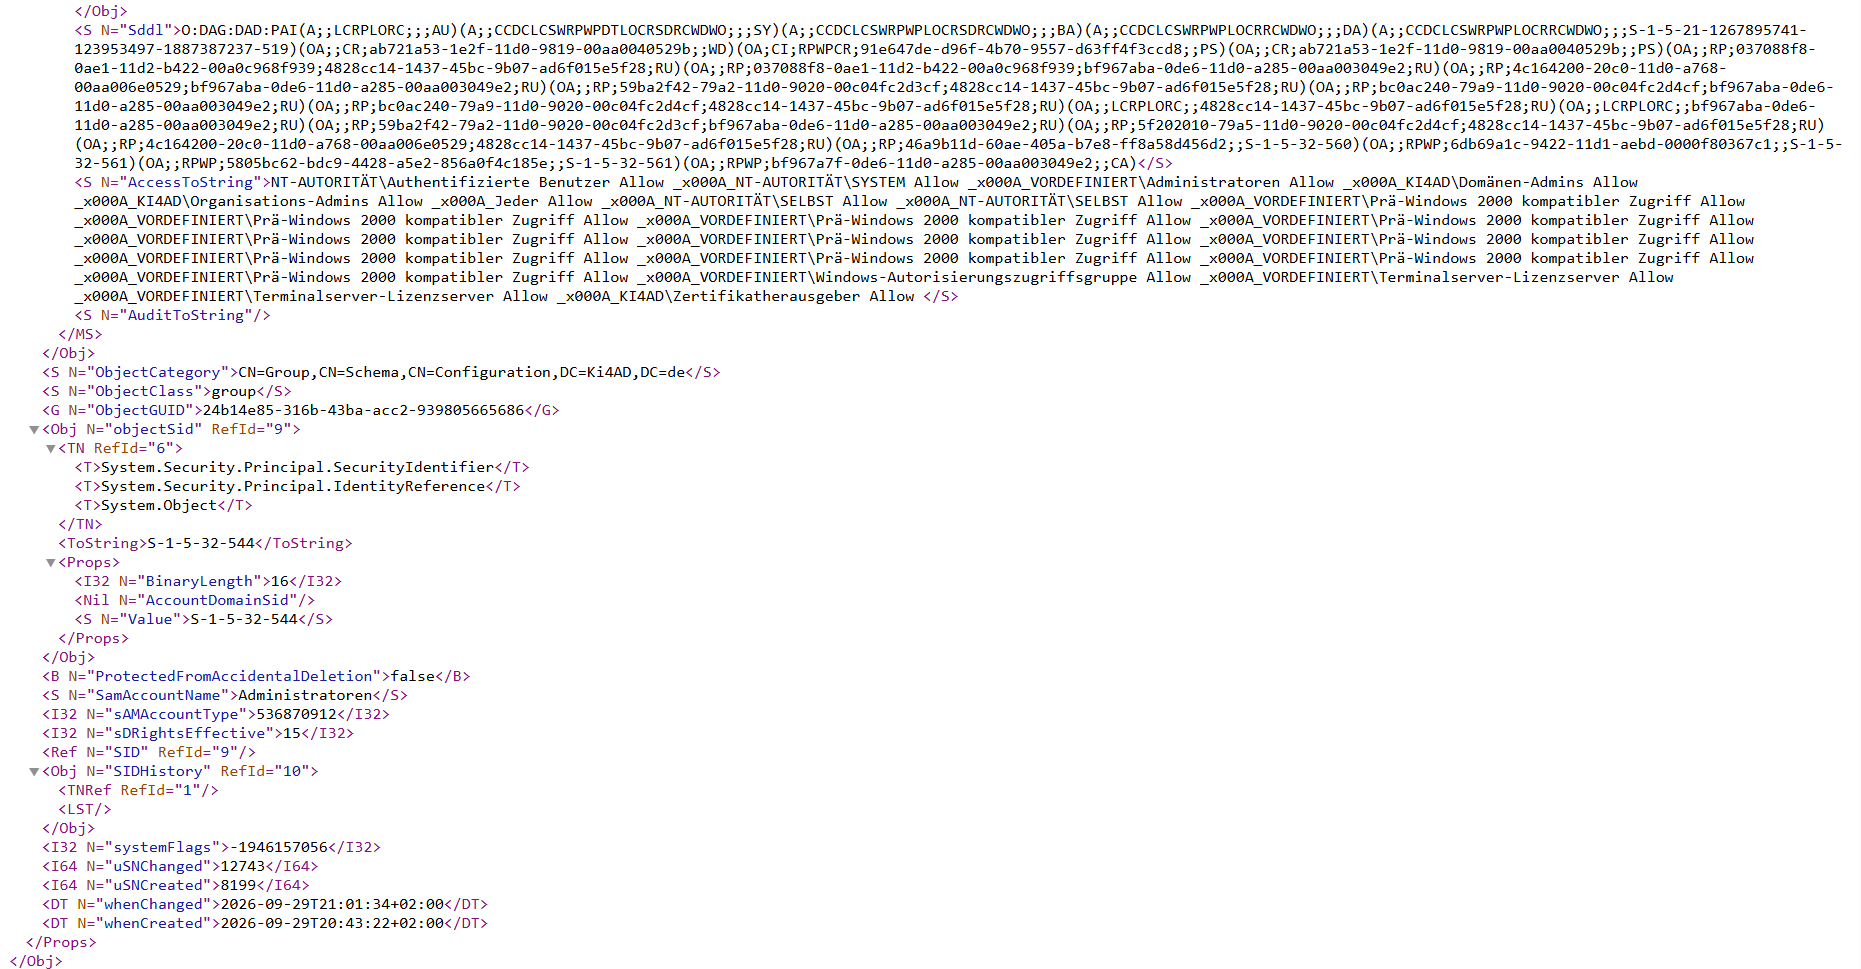 Bild vergrößern
Die Daten werden separat in der vereinbarten Umgebung erhoben. Diese Website zeigt einen Bildausschnitt; sie verbindet sich nicht mit Ihrem AD und nimmt keine AD-Exporte entgegen.
Vom einzelnen Konto bis zur Identitätsarchitektur: Die Prüftiefe richtet sich nach Ihrer Umgebung und Ihrer Fragestellung. Wählen Sie einen Analysebereich für die Details.
Eine Mitgliedschaft ist schnell gefunden. Ihre Wirkung entsteht oft erst durch verschachtelte Gruppen, delegierte Rechte und administrative Abhängigkeiten.
KI unterstützt die Zuordnung von Rollen, erklärt komplexe Berechtigungsketten und bündelt zusammengehörige Auffälligkeiten. Die Bewertung bleibt an konkrete Objekte und Berechtigungen gebunden.
AD-Objekte, Gruppenmitgliedschaften und exportierte Berechtigungen. Für die tatsächliche Kontonutzung zusätzlich abgestimmte Anmelde- und Auditdaten.
Eine nachvollziehbare Rechteübersicht mit begründeten Bereinigungs- und Trennungsvorschlägen.
Viele GPOs bedeuten noch keine konsistente Sicherheitskonfiguration. Entscheidend ist, welche Einstellungen für welche Systeme gelten – und wo Ausnahmen entstehen.
KI strukturiert umfangreiche Richtlinienexporte, vergleicht Konfigurationen und formuliert verständliche Erläuterungen zu Abweichungen und Abhängigkeiten.
GPO-Berichte, Links, Filter und Zielstruktur. Die tatsächlich angewendete Konfiguration wird bei Bedarf mit RSoP, gpresult und Prüfungen am Zielsystem bestätigt.
Ein GPO-Härtungsplan mit Zielsystemen, Konflikten und Abhängigkeiten. Für die Einführung werden Pilotgruppen, Abnahmekriterien und Rückfallwege festgehalten.
Historisch gewachsene Authentifizierung schafft Abhängigkeiten. Vor einer Härtung muss klar sein, welche Protokolle benötigt und tatsächlich verwendet werden.
KI führt Konfigurationsbefunde und verfügbare Protokollauswertungen zusammen. Sie unterstützt dabei, Ausnahmen von unbeabsichtigten Lücken zu unterscheiden.
Richtlinien einschließlich FGPP-Zuordnungen, Systemeinstellungen und abgestimmte Ereignisprotokolle. Eine erlaubte Protokollnutzung beweist noch keine tatsächliche Verwendung. Bei Kennwort- und Kontosperrvorgaben wird die resultierende Richtlinie des jeweiligen Kontos geprüft.
Ein abgestimmter Migrations- und Härtungspfad mit Pilotierung, Kompatibilitätsprüfung und Rückfalloption.
Neben Domain Admins können weitere Komponenten eine Domäne kontrollieren. Auch Verwaltungssysteme, Sicherungen oder Virtualisierungsplattformen können eine direkte Abhängigkeit zu Tier 0 schaffen.
KI hilft, administrative Beziehungen zu verdichten und potenzielle Grenzüberschreitungen verständlich darzustellen. Ein möglicher Pfad wird technisch geprüft, bevor er als Risiko bewertet wird.
Rollen, Gruppen, Berechtigungen und vereinbarte Daten zu Administrationswegen sowie kontrollierenden Infrastrukturkomponenten.
Ein Tiering-Zielbild mit Verantwortlichkeiten, zulässigen Verwaltungswegen und einer schrittweisen Umstellung.
Dienstkonten brauchen einen konkreten Zweck, begrenzte Rechte und einen verlässlichen Lebenszyklus. Lokale Administratorkennwörter gehören kontrolliert verwaltet.
KI unterstützt die Zuordnung von Konten zu Diensten und die Erkennung ähnlicher Konfigurationsmuster. Unklare Zuordnungen werden als offene Fragen sichtbar gemacht.
Kontoattribute, SPNs, Delegationseinstellungen und Richtlinien, ergänzt um Dienstinventare, lokale Gruppen und LAPS-Statusdaten. Ein SPN allein belegt keine laufende Nutzung. Kennwörter, Hashes und private Schlüssel werden dafür nicht benötigt.
Ein umsetzbarer Plan für Kontobereinigung, Rechteabbau, geeignete gMSA und eine kontrollierte LAPS-Einführung.
Sicherheit endet nicht bei einzelnen Einstellungen. Domänenstruktur, Vertrauensstellungen, Wiederherstellung und die Absicherung der Domain Controller gehören zusammen.
KI hilft bei der Einordnung verteilter Informationen und macht Lücken zwischen technischer Konfiguration und dokumentiertem Betrieb sichtbar.
Struktur- und Konfigurationsexporte, vorhandene Betriebsdokumentation und vereinbarte Prüfprotokolle. Ein Export allein belegt keine erfolgreiche Wiederherstellung.
Ein dokumentiertes Lagebild mit offenen Nachweisen, betrieblichen Abhängigkeiten und priorisierten Verbesserungen.
Der konkrete Umfang wird vorab abgestimmt. Geeignete Drittanbieter-Analysetools können die Datengrundlage ergänzen.
Ein Bericht ist ein wichtiger Ausgangspunkt. Für eine umsetzbare Entscheidung müssen technische Hinweise mit den betroffenen Anwendungen, Zuständigkeiten und Betriebsabläufen verbunden werden.
KI4AD kann Befunde aus vereinbarten Analysewerkzeugen, etwa einem vorhandenen PingCastle-Bericht, mit AD-Strukturen, GPO-Auswertungen und ergänzenden Betriebsinformationen zusammenführen.
Die KI hilft, gemeinsame Ursachen zu erkennen und sinnvolle Arbeitspakete vorzubereiten. Jede relevante Aussage bleibt mit ihrer Quelle verbunden. Fehlende Informationen werden als konkrete Rückfragen festgehalten.
Eine KI-Einordnung löst keine Änderung aus. Die technische Validierung und die Freigabe zur Umsetzung erfolgen gesondert.
Die Gruppenmitgliedschaft wird mit bekannten Diensten und Aufgaben verknüpft. So wird sichtbar, welche Anwendungen vor einem Rechteentzug zu prüfen sind und wer die Umstellung freigeben muss.
Benötigter Nachweis: bestätigte Dienstzuordnung und Anwendungstest.Die Einstellung wird zur Serverrolle, Betriebssystemversion und GPO-Zielgruppe in Beziehung gesetzt. KI unterstützt die Unterscheidung zwischen erklärter Ausnahme, fehlender Datengrundlage und möglichem Handlungsbedarf.
Benötigter Nachweis: wirksame Konfiguration und begründete Ausnahme.KI kann Unterschiede zwischen Erhebungen strukturieren. Ob ein Risiko tatsächlich behoben wurde oder nur andere Systeme erfasst wurden, wird anhand von Prüfungsumfang und technischen Nachweisen geklärt.
Benötigter Nachweis: vergleichbare Erhebung und erneute Prüfung.KI kann die Arbeit an einer Analyse unterstützen: vorhandene Dateien sichten, Prüfschritte vorbereiten und Auswertungslogik weiterentwickeln. Entscheidend bleibt, ob sich eine Aussage an den technischen Daten belegen lässt.
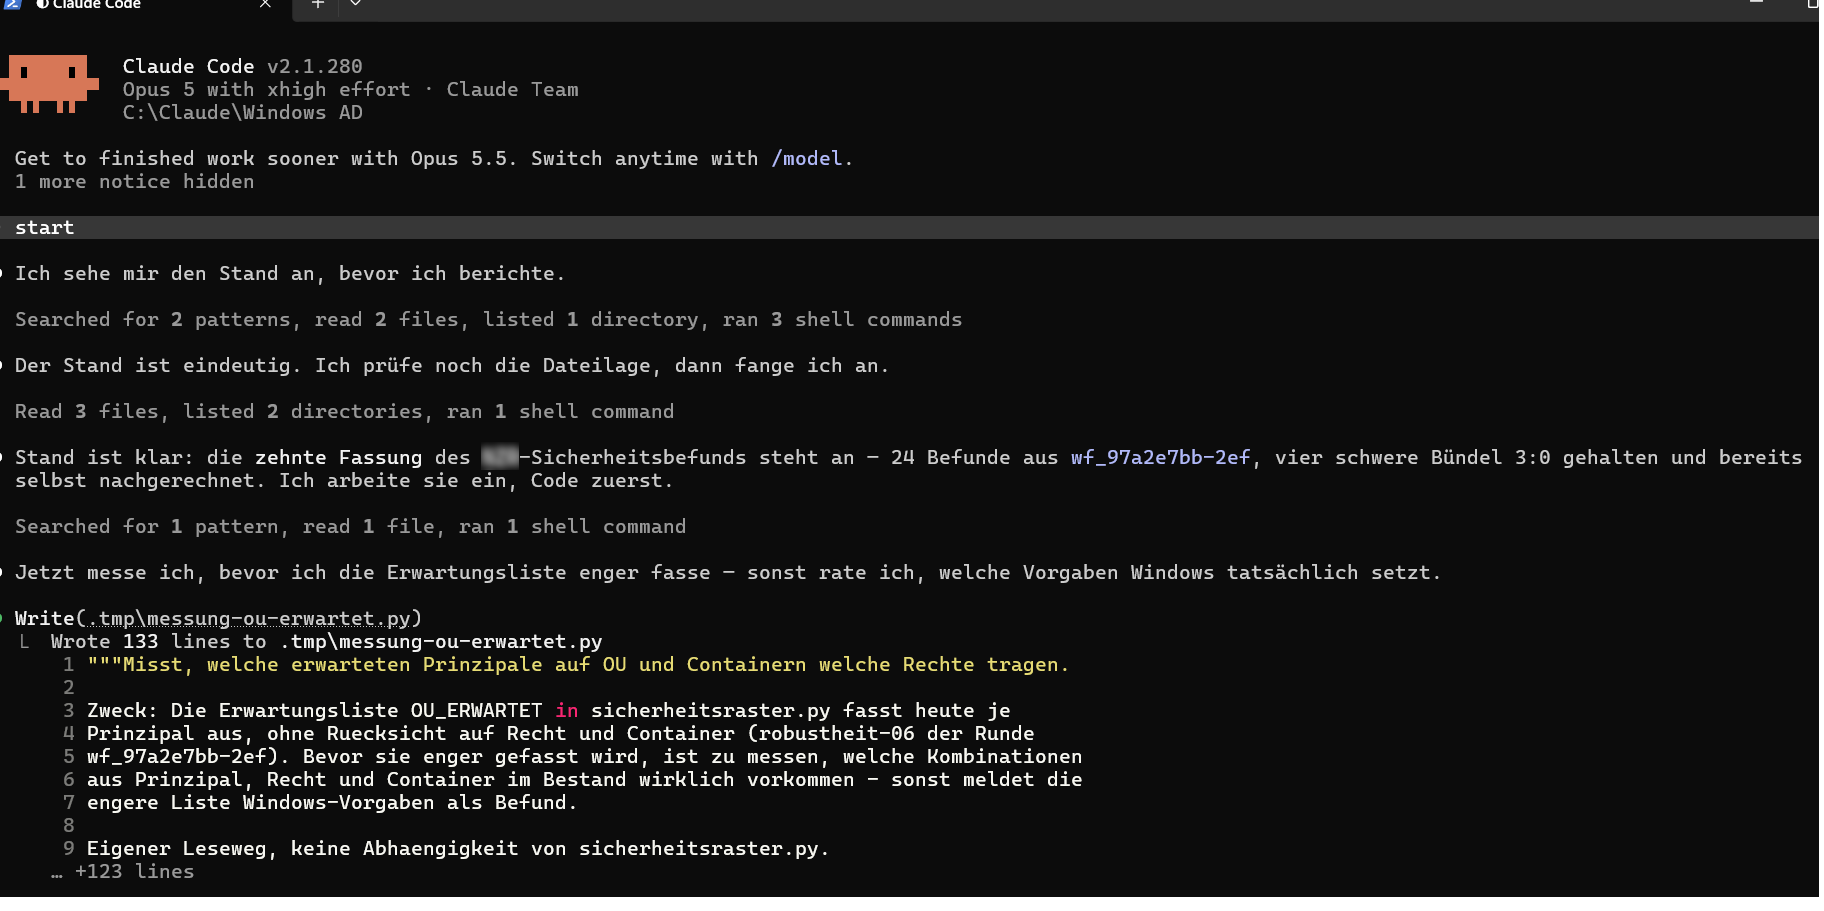 Bild vergrößern
Vorhandene Analysedateien und Prüflogik werden als Ausgangspunkt betrachtet. So lässt sich die nächste Fragestellung konkret eingrenzen.
Der gezeigte Schritt bereitet eine Messung zu Prinzipalen, Rechten und Containern vor. Sie soll helfen, erwartete Vorgaben von prüfbedürftigen Abweichungen zu unterscheiden.
Erzeugte Skripte und KI-Aussagen benötigen eine fachliche Prüfung. Erst die nachvollziehbare Auswertung und Einordnung tragen eine belastbare Bewertung.
Der Ausschnitt zeigt einen Arbeitsschritt, keinen abgeschlossenen Sicherheitsnachweis. Verarbeitungsort, Werkzeuge und Datenumfang werden für jedes Projekt abgestimmt.
Tabellen zeigen Eigenschaften. Eine Beziehungsanalyse zeigt, was daraus entstehen kann. Visualisierungen helfen, indirekte Berechtigungen und administrative Abhängigkeiten gemeinsam zu betrachten.
Ein möglicher Berechtigungspfad ist kein Nachweis eines erfolgten Angriffs. Seine praktische Bedeutung hängt von Rechten, Systemzustand und weiteren Voraussetzungen ab.
Gruppenverschachtelungen und Delegationen sichtbar machen, die in einer einfachen Mitgliederliste leicht übersehen werden.
Kontrollbeziehungen zu GPOs, Identitätsdiensten und verwaltenden Systemen im vereinbarten Umfang zusammenführen.
Betroffene Objekte und Abhängigkeiten als Grundlage nutzen, bevor Berechtigungen reduziert oder Verwaltungswege getrennt werden.
Eine lange Liste von Auffälligkeiten beantwortet noch nicht, was zuerst zu tun ist. Das Ergebnis soll Entscheidungen ermöglichen und konkrete Arbeitsschritte vorbereiten.
Wesentliche Risiken, Reichweite und Handlungsbedarf in verständlicher Form.
Beobachtung, Quelle, betroffene Objekte, Bewertung und offene Fragen.
Relevante Berechtigungen und Abhängigkeiten als nachvollziehbare Übersicht.
Technische Schritte, Voraussetzungen, Verantwortlichkeiten und Wirksamkeitsprüfung.
 BEFUNDAUFBAU / BEISPIEL
So kann ein technisch nachvollziehbarer Befund aufgebaut sein:
Schematischer Berichtsausschnitt · kein Befund aus einem Kundenprojekt
Konfiguration, tatsächliche Anwendung und betriebliche Funktion sind unterschiedliche Aussagen. Der Nachweis muss zur jeweiligen Sicherheitsfrage passen.
Die Tabelle lässt sich bei Bedarf seitlich bewegen.
| Prüffeld | Aussagekräftiger Nachweis |
|---|---|
| Administrative Rechte | Gruppenmitgliedschaften und Objektberechtigungen, ergänzt durch überprüfte Rollen und zulässige Verwaltungswege. |
| GPO-Anwendung | Resultierende Richtlinien, etwa aus RSoP oder gpresult, zusammen mit der relevanten Konfiguration und Funktion des Zielsystems. |
| Authentifizierungsnutzung | Geeignete Ereignisprotokolle aus einem definierten Beobachtungszeitraum; erlaubte Verfahren und tatsächlich beobachtete Nutzung getrennt bewerten. |
| Dienstkonten | Abgestimmte Verantwortlichkeiten, konkrete Berechtigungen und dokumentierte Diensttests nach einer Änderung. |
| Wiederherstellung | Protokoll einer vereinbarten Wiederherstellungsübung mit Voraussetzungen, Ergebnis und verbleibenden Einschränkungen. |
KI hilft, vergleichbare Datenstände gegenüberzustellen und Differenzen zu erklären. Veränderungen im Datenumfang werden von technischen Änderungen unterschieden; ein geänderter Export gilt nicht automatisch als behobene Schwachstelle.
Ein Befund ist dann hilfreich, wenn klar ist, woher er stammt, was er bedeutet und wie seine Behebung geprüft wird.
So lassen sich häufige Fragestellungen in gewachsenen AD-Umgebungen untersuchen. Die Beispiele beschreiben mögliche Vorgehensweisen und überprüfbare Ziele.
Ein hochprivilegiertes Konto wird für Domänenverwaltung und alltägliche Server- oder Clientaufgaben eingesetzt.
Gruppen und delegierte Rechte werden mit den vereinbarten Anmeldeprotokollen und Administrationswegen in Beziehung gesetzt. Die KI fasst zusammengehörige Pfade zusammen; kritische Verbindungen werden anhand ihrer Quellen geprüft.
Konten und Verwaltungswege nach Tier trennen, zulässige Anmeldungen begrenzen und dedizierte Administrationsarbeitsplätze einplanen.
Nachweis über Gruppen, wirksame Anmelderechte und kontrollierte Funktionstests des vorgesehenen Administrationswegs.
Über Jahre gewachsene Richtlinien, Sonderfälle und Vererbungen erschweren den Überblick über die Serverhärtung.
GPO-Einstellungen, Verknüpfungen und Filter werden strukturiert verglichen. KI unterstützt die Erklärung von Überschneidungen. RSoP oder gpresult bestätigen die resultierende Konfiguration ausgewählter Zielsysteme.
Richtlinien nach Zweck und Zielgruppe konsolidieren, begründete Ausnahmen dokumentieren und Baseline-Änderungen in einem Pilotbereich erproben.
Vorher-nachher-Abgleich der wirksamen Einstellungen, Anwendungstests und eine dokumentierte Rückfalloption.
Mehrere Anwendungen verwenden dasselbe weitreichend berechtigte Dienstkonto. Welche Dienste von einem Kennwortwechsel oder Rechteentzug betroffen wären, ist nicht vollständig erfasst.
Kontoeigenschaften werden mit Dienstkonfigurationen, geplanten Aufgaben, SPNs und freigegebenen Betriebsdaten abgeglichen. KI kann zusammengehörige Hinweise gruppieren und fehlende Zuordnungen markieren. Die Anwendungsverantwortlichen bestätigen die Abhängigkeiten vor einer Umstellung.
Ein Kontoinventar mit Zuständigkeiten aufbauen, notwendige Rechte pro Dienst festlegen und Änderungen mit Anwendungstests absichern. Wo Betriebssystem, Anwendung und Betriebsmodell es unterstützen, kann gMSA die Kennwortverwaltung übernehmen.
Abgestimmtes Kontoinventar, dokumentierte Diensttests und überprüfte Berechtigungen nach der Änderung.
Legacy-Anwendungen und unvollständige Protokollierung erschweren die Härtung von LDAP, NTLM und SMB.
Konfiguration und freigegebene Ereignisprotokolle werden gemeinsam betrachtet. KI gruppiert betroffene Systeme und Anwendungen; tatsächlich beobachtete Nutzung bleibt von bloß erlaubten Einstellungen getrennt.
Anwendungen zuordnen, Unterstützung sicherer Verfahren klären, Änderungen pilotieren und Ausnahmen mit Ablaufdatum dokumentieren.
Kompatibilitätstests und erneute Protokollauswertung nach der Umstellung – mit klarer Aussage zu verbleibenden Ausnahmen.
Eine Serverlandschaft enthält verschiedene Betriebssysteme und Anwendungen mit abweichenden Sicherheitsanforderungen. Eine globale Richtlinie könnte dadurch unerwartete Auswirkungen haben.
Betriebssystemstände, Serverrollen, GPO-Zielgruppen und bekannte Kommunikationsabhängigkeiten werden gegenübergestellt. KI unterstützt das Gruppieren ähnlicher Systeme und das Erklären von Baseline-Abweichungen. Technische Tests entscheiden, ob eine Einstellung eingesetzt werden kann.
Rollenbezogene Zielkonfigurationen festlegen, repräsentative Systeme pilotieren und die Freigabe an definierte Anwendungstests knüpfen. Überbrückungen erhalten einen Verantwortlichen und einen Überprüfungstermin.
Ergebnissätze der tatsächlich angewendeten Richtlinien, dokumentierte Anwendungstests und eine Übersicht aller noch nicht einbezogenen Systeme.
Auf einem Domain Controller laufen Aufgaben und Hilfsprogramme, deren Nähe zur Identitätsverwaltung nicht begründet ist. Gleichzeitig sind die betrieblichen Abhängigkeiten nur teilweise bekannt.
Rollen, Dienste, installierte Software und benötigte Verbindungen werden zusammengeführt. KI hilft, Abhängigkeiten und offene Zuständigkeiten übersichtlich darzustellen. Die technische Prüfung klärt, welche Aufgaben für den AD-Betrieb erforderlich sind.
Verlagerbare Aufgaben separat planen, nicht benötigte Komponenten kontrolliert entfernen und verbleibende Kommunikationswege begründen. Verwaltungs-, Aktualisierungs- und Wiederherstellungswege bleiben Teil der Prüfung.
Freigegebenes Rollen- und Softwareinventar, getestete Abhängigkeiten und Funktionsnachweise nach jeder Veränderung.
Diese Fallbeispiele sind typische Anwendungsszenarien. Sie stellen keine abgeschlossenen Kundenprojekte oder zugesicherten Ergebnisse dar.
Ein Befund erhält seine Priorität aus der Umgebung. Wir betrachten seine mögliche Wirkung gemeinsam mit der Belastbarkeit des Nachweises und den Voraussetzungen einer Änderung.
Bestätigte, besonders weitreichende Risiken auf geeignete Begrenzungsmaßnahmen prüfen. Betriebliche Auswirkungen und Notfallzugänge bleiben Teil der Entscheidung.
Konten, Richtlinien und Authentifizierungsverfahren mit Pilotierung, Freigabe und Rückfalloption verändern. Abhängige Maßnahmen in einer ausführbaren Reihenfolge planen.
Verwaltungsarchitektur, Rollen und Betriebsprozesse weiterentwickeln. Technische Zielbilder mit Verantwortlichkeiten und wiederkehrenden Kontrollen verbinden.
KI bündelt zusammengehörige Befunde und erklärt Abhängigkeiten zwischen Maßnahmen. Daraus entsteht eine prüfbare Entscheidungsgrundlage; Prioritäten und Umsetzung werden fachlich abgestimmt.
Eine belastbare Analyse beginnt vor dem ersten Export. Ziele, Datenumfang und Verantwortlichkeiten bilden die Grundlage für jedes weitere Vorgehen.
Ausgangssituation besprechenFragestellungen, Domänen, relevante Systeme und gewünschte Ergebnisse klären. Betriebsmodell, Datenumgang und organisatorische Ansprechpartner abstimmen.
Benötigte Informationen separat in Ihrer Umgebung exportieren. Vollständigkeit, Zeitpunkt und Aussagekraft prüfen; sensible Inhalte auf den erforderlichen Umfang begrenzen.
Strukturierte Prüfungen und KI-gestützte Interpretation verbinden. Berechtigungen und Abhängigkeiten visualisieren, relevante Befunde validieren und offene Fragen dokumentieren.
Technische Risiken und Betriebsanforderungen abwägen. Umsetzungsreihenfolge, Zuständigkeiten, Pilotbereich und Rückfalloptionen festlegen.
Vereinbarte Änderungen kontrolliert durchführen. Ergebnisse anhand konkreter Prüfkriterien bestätigen und verbleibende Ausnahmen nachvollziehbar festhalten.
Drei Ebenen. Getrennte Identitäten. Klare Grenzen für administrative Zugriffe.
Wer einen Arbeitsplatz kompromittiert, soll darüber keine Zugangsdaten zur Verwaltung der gesamten Domäne erhalten. 3-Tier-Administration trennt deshalb die Verwaltung der Identitätsinfrastruktur, der Server und der Benutzergeräte. Entscheidend ist, wo privilegierte Konten verwendet werden und welche Systeme andere Systeme kontrollieren können.
Ein tragfähiges Konzept verbindet Kontentrennung, vertrauenswürdige Administrationsgeräte, minimale Rechte, technisch durchgesetzte Anmelderegeln und überprüfbare Betriebsabläufe. Eine neue OU-Struktur allein schafft diese Trennung noch nicht. Tiering begrenzt Risiken durch Credential Theft und laterale Bewegung; es ersetzt weder Updates noch Erkennung, Wiederherstellung oder laufende Sicherheitsarbeit.
Die Zuordnung folgt der tatsächlichen Kontrolle über Identitäten und Systeme. Der Produktname, der Standort oder das Betriebssystem reichen dafür nicht aus.
Domain Controller und Komponenten, über die sich die Identitätsinfrastruktur verändern, übernehmen oder wiederherstellen lässt. Typische Beispiele sind Microsoft Entra Connect, AD FS und AD CS sowie Backup, Virtualisierung, Monitoring, Softwareverteilung oder EDR mit Kontrolle über Domain Controller.
Microsoft ordnet AD CS ausdrücklich Tier 0 zu. Eine abweichende Einstufung benötigt eine begründete, dokumentierte Prüfung der tatsächlichen Rolle und Kontrollwirkung.
Prüffrage: Kann dieses Konto oder System Einfluss auf die Vertrauensbasis der Domäne nehmen?
Mitgliedsserver, Datenbanken und Anwendungen einschließlich ihrer Administration, soweit sie keine Kontrolle über Tier 0 eröffnen. Rechte bleiben auf benötigte Aufgaben und Ressourcen begrenzt.
Prüffrage: Welche Server und Dienste kann diese Rolle verwalten – direkt und über zwischengeschaltete Werkzeuge?
Benutzergeräte und ihre Administration. Helpdesk-Aufgaben erhalten eigene, begrenzte Rollen. Das persönliche Alltagskonto bleibt von administrativen Konten getrennt.
Prüffrage: Wo können häufig exponierte Geräte und Supportprozesse privilegierte Zugangsdaten gefährden?
 Zeichnung vergrößern
Ein Tier-0-Konto braucht nicht automatisch Domain-Admin-Rechte. Auch innerhalb einer Ebene werden Aufgaben delegiert und Berechtigungen eingegrenzt. Geschäftskritische Daten können auf Tier-1- oder Tier-2-Systemen liegen: Tiering beschreibt Kontrollbeziehungen, keine Rangliste des Geschäftswerts.
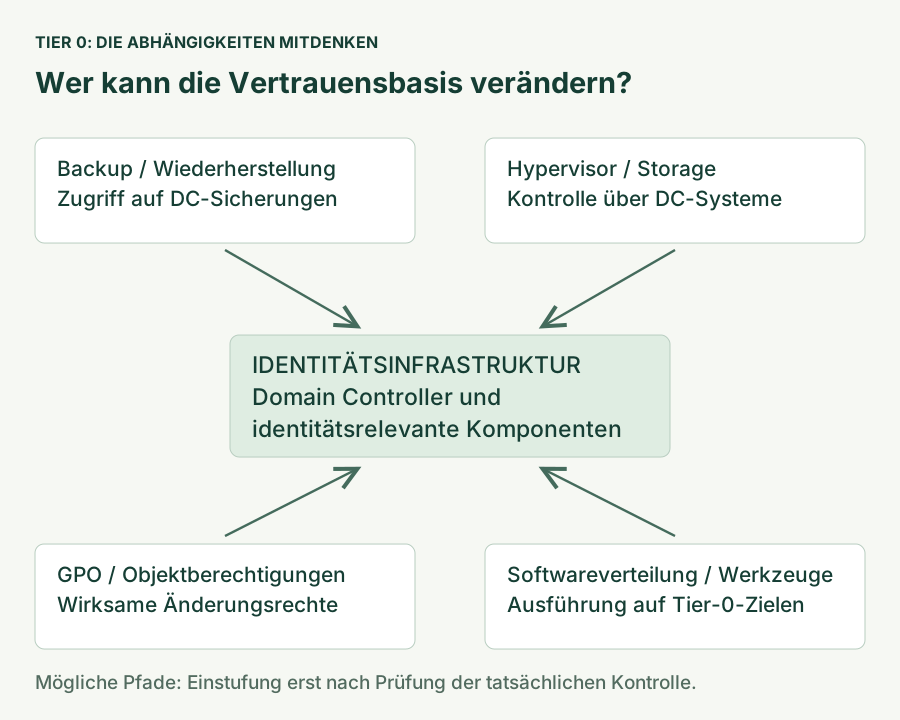
Ein Konto muss nicht Mitglied von „Domain Admins“ sein, um gefährlichen Einfluss zu haben. Wer eine virtuelle DC-Festplatte verändern, ein entsprechendes Backup wiederherstellen oder Software mit hohen Rechten auf einem DC verteilen kann, kann die Schutzgrenze ebenfalls berühren.
Deshalb umfasst die Analyse verschachtelte Gruppen einschließlich der eingebauten AD-Gruppen Backup Operators und Server Operators, Objektberechtigungen, GPO-Verwaltung, Hypervisor- und Storage-Zugriffe sowie Backup-, Monitoring- und Deployment-Plattformen. Microsoft führt diese beiden AD-Gruppen als Tier 0 auf; gleichnamige lokale Gruppen sind nach ihrem tatsächlichen Geltungsbereich zu beurteilen.
Ergebnis: eine begründete Zuordnung mit Kontrollpfaden und offenen Fragen. Eine Verwaltungsplattform wird nicht allein wegen ihres Namens zu Tier 0; ihre tatsächlichen Möglichkeiten entscheiden.
 Zeichnung vergrößern
Jedes zusätzliche Konto, jeder Server und jede Anwendung erweitert die Angriffsfläche der Identitätsbasis. Fachanwendungen bleiben Tier 1, auch wenn das AD-Team sie betreut. Die notwendige Tier-0-Kontrolle wird abgesichert, nicht durch eine günstigere Beschriftung wegdefiniert.
Das Standardkonto dient dem Alltag. Administrative Konten werden nur für die zugewiesene Ebene und Aufgabe verwendet. Wer ausschließlich Clients betreut, benötigt deshalb nicht zusätzlich ein Tier-0-Konto.
Benennungen erleichtern die Orientierung, setzen aber keine Schutzregel durch. Gruppen, delegierte Rechte und die tatsächlich wirksamen Anmeldebeschränkungen müssen zur vorgesehenen Rolle passen.
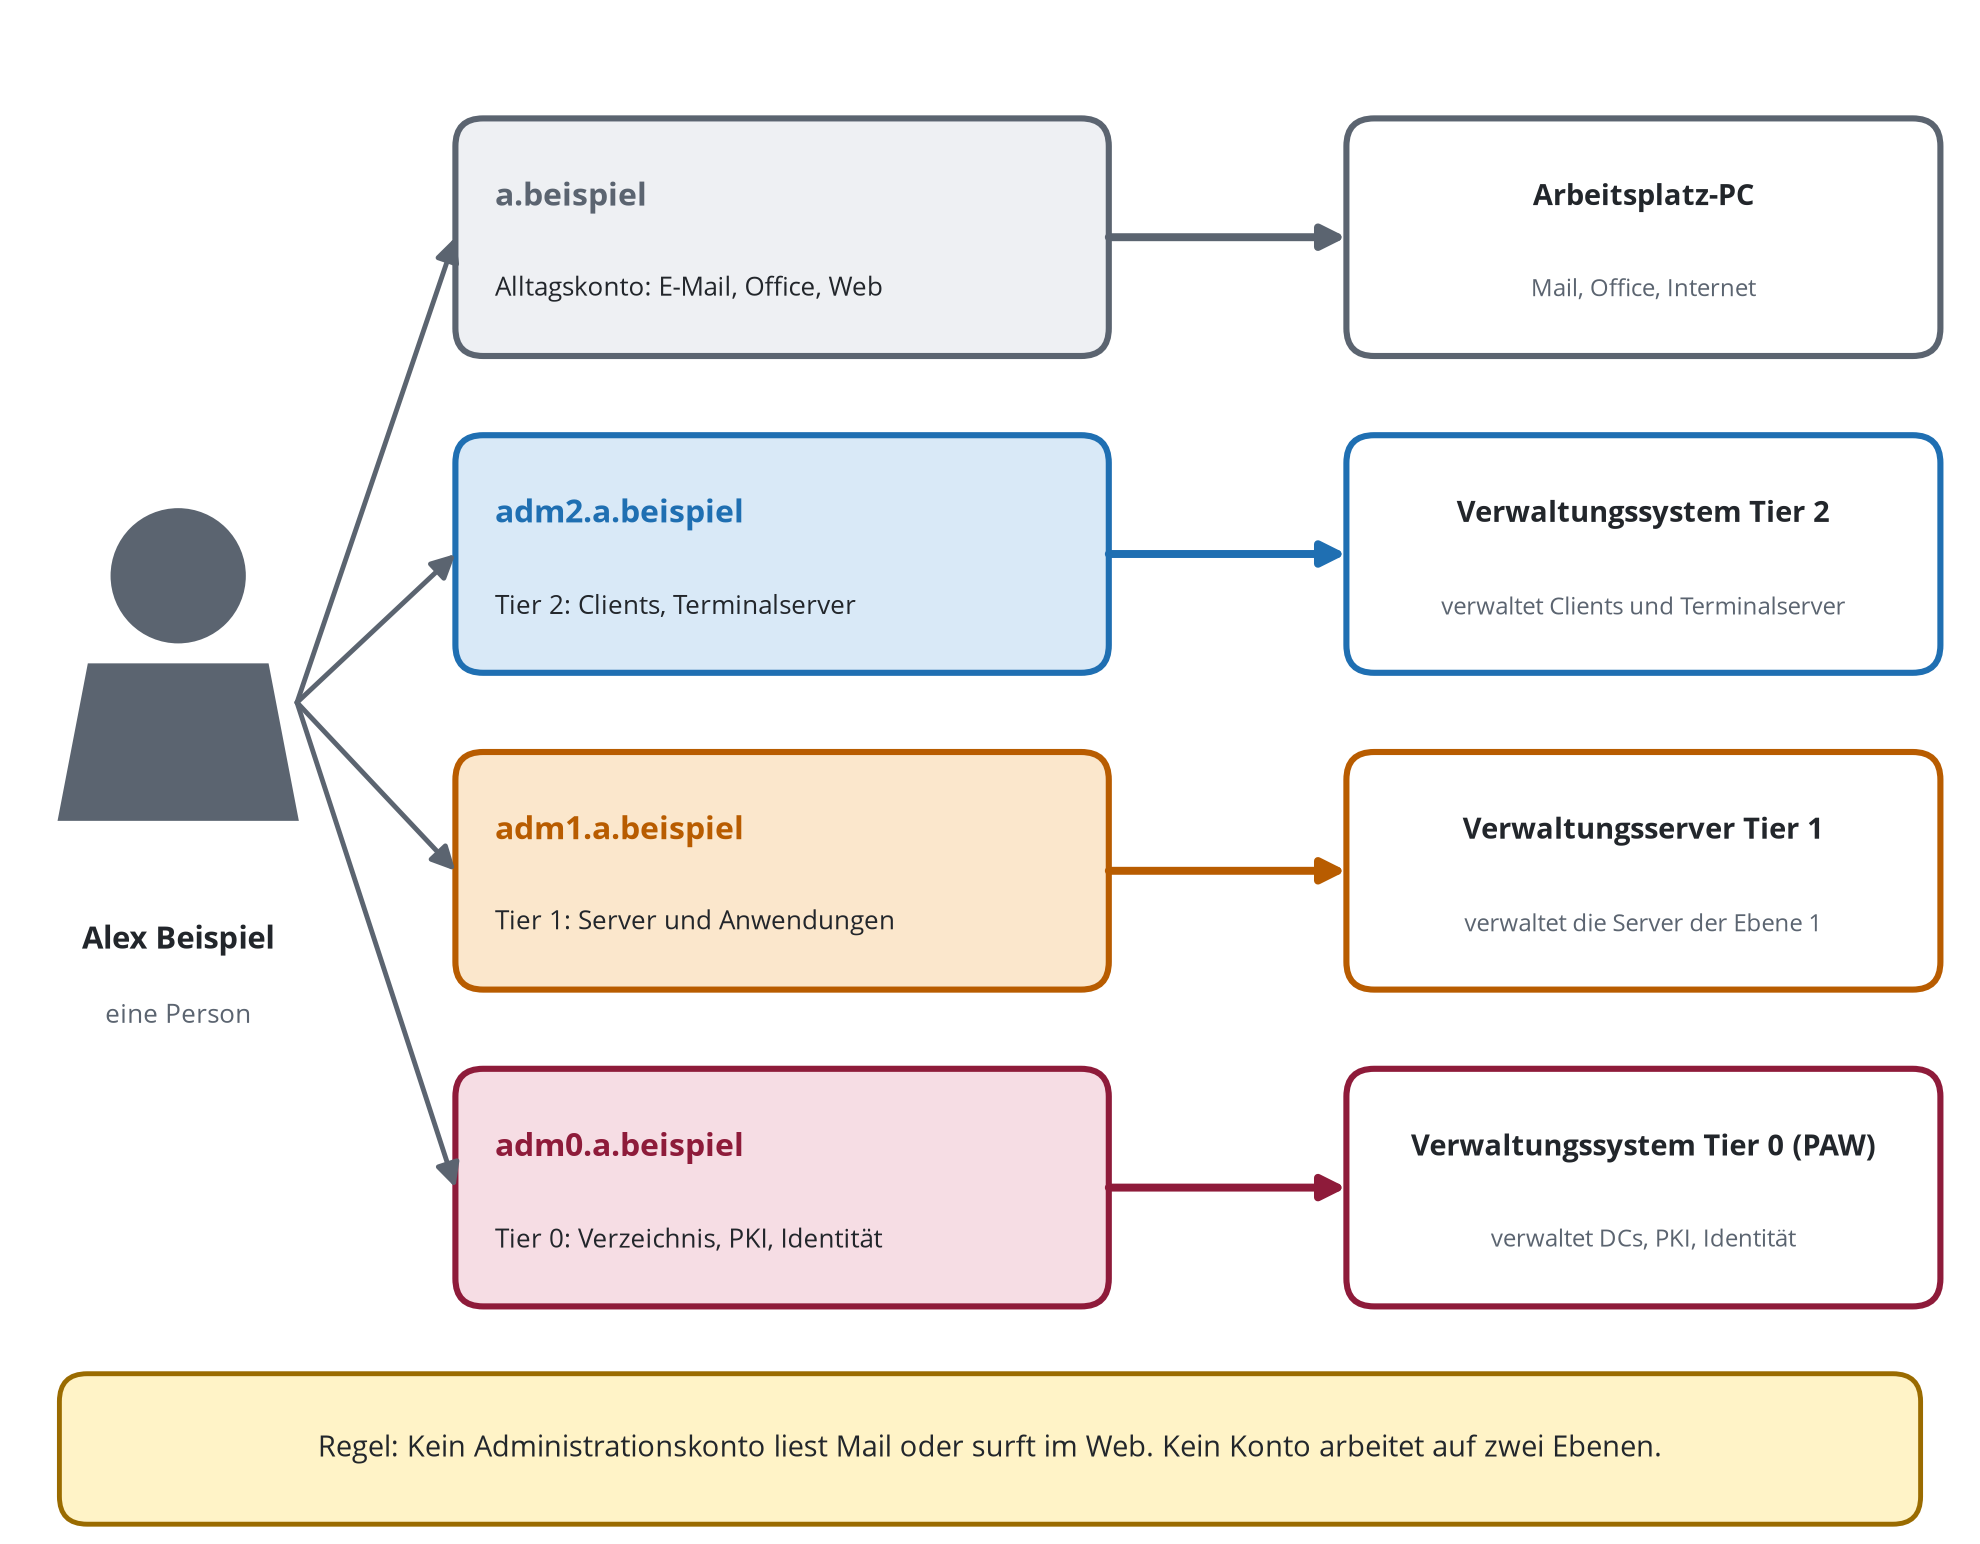 Zeichnung vergrößern
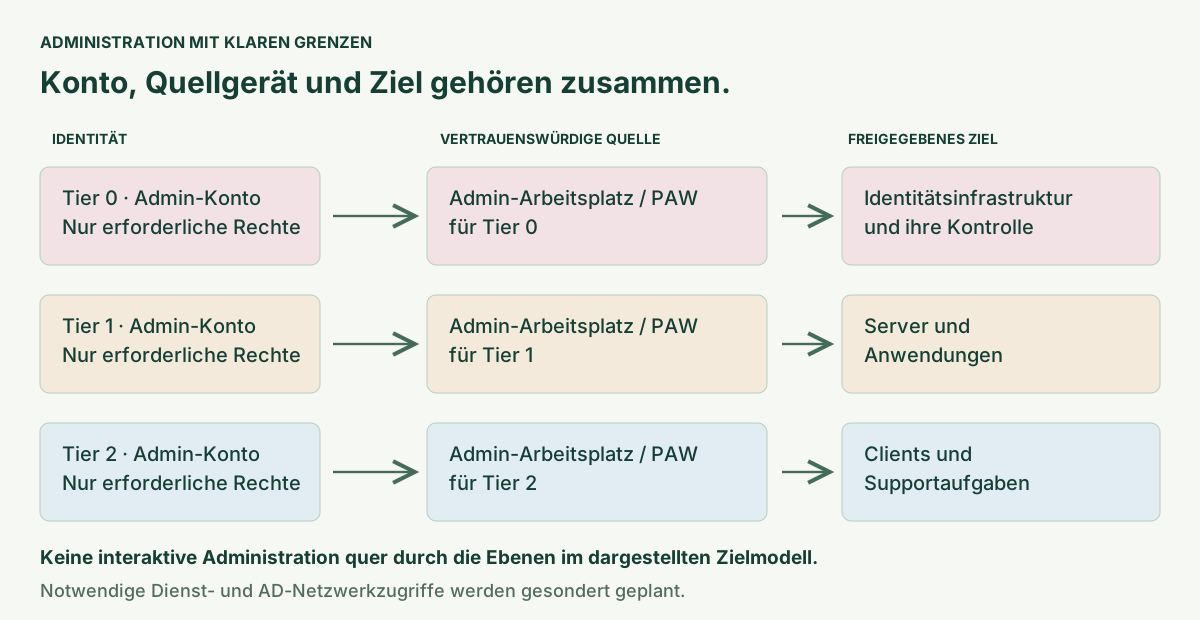
Die folgende Matrix beschreibt ein bewusst striktes Zielmodell für interaktive und RDP-Administration. „Vorgesehen“ setzt eine freigegebene Aufgabe, einen geeigneten Quellarbeitsplatz und passende Rechte voraus.
| Konto | Tier 0 | Tier 1 | Tier 2 |
|---|---|---|---|
| Tier-0-Admin | Vorgesehen | Unterbinden | Unterbinden |
| Tier-1-Admin | Unterbinden | Vorgesehen | Unterbinden |
| Tier-2-Admin | Unterbinden | Unterbinden | Vorgesehen |
AD-Authentifizierung, erforderliche LDAP- und SYSVOL-Zugriffe sowie delegierte Aufgaben müssen weiterhin funktionieren. Besonders auf Domain Controllern können undifferenzierte Netzwerk-Anmeldeverbote den Betrieb stören. Netzwerkzugriffe werden nach Dienst, Konto und Zweck gesondert bewertet.
Microsoft Learn: Netzwerkanmeldung und DC-Auswirkungen · Archivseite, Windows 10 ↗Eine Privileged Access Workstation (PAW) ist ein dedizierter, gehärteter Arbeitsplatz für privilegierte Tätigkeiten. Seine Verwaltung und Abhängigkeiten müssen mindestens das Vertrauen der administrierten Ziele verdienen. Eine Admin-VM auf einem unzureichend geschützten Alltags-PC erfüllt dieses Prinzip nicht allein durch die Virtualisierung.
Freigegebene Werkzeuge, kontrollierte Softwareinstallation, aktuelle Schutzmaßnahmen und begrenzte Internetnutzung. Auch Geräteverwaltung, Wiederherstellung und Zugänge zur PAW werden in die Schutzgrenze einbezogen.
Ein Jumpserver strukturiert Zugänge, macht einen kompromittierten Quellrechner aber nicht vertrauenswürdig. Er übernimmt die Vertrauensanforderungen aller Konten, deren Anmeldedaten ihn berühren. Ein Jumpserver zur Administration von Domain Controllern ist selbst Tier 0 und wird entsprechend verwaltet und gehärtet. Eine Nutzung quer durch die Ebenen ist keine zusätzliche Schutzschicht.
Bei RDP auf potenziell kompromittierte Clients empfiehlt Microsoft für Helpdesk-Szenarien Restricted Admin. Voraussetzungen und funktionale Einschränkungen müssen zum Supportprozess passen.
Remote Credential Guard kann bei unterstützten RDP-Verbindungen die Weitergabe von Anmeldedaten an das Ziel vermeiden. Es erfordert Kerberos und schützt nicht vor jedem Missbrauch einer laufenden Sitzung. Ein solches Feature ist eine zusätzliche Maßnahme innerhalb des Zugriffskonzepts.
| Prüfpunkt | Restricted Admin | Remote Credential Guard |
|---|---|---|
| SSO und weitere RDP-Sprünge | Kein SSO als angemeldeter Benutzer; kein Multi-Hop-RDP. | SSO und Multi-Hop-RDP bei unterstützten Verbindungen. |
| Zugriff am Ziel | Mitgliedschaft in der Administratorengruppe des Zielsystems erforderlich. | RDP-Berechtigung erforderlich; zusätzliche Einschränkungen je RDS-Rolle beachten. |
| Authentifizierung und Vermittler | Unterstützt auch NTLM; Verfahren und Freigaben gesondert bewerten. | Kerberos erforderlich. Nicht über RD Gateway oder Remote Desktop Connection Broker unterstützt. |
Beide Modi benötigen am Ziel die Freigabe „Remote host allows delegation of nonexportable credentials“ beziehungsweise die entsprechende unterstützte Konfiguration. Der tatsächliche Verbindungsmodus wird im Pilot nachgewiesen; eine aktivierte Richtlinie allein genügt nicht.
Restricted Admin verhindert die Weitergabe wiederverwendbarer Benutzer-Anmeldedaten an das RDP-Ziel. Liegt einem Angreifer aber bereits ein geeigneter NT-Hash vor, kann er diesen bei erreichbarem Ziel, aktivem Restricted Admin und ausreichenden Administratorrechten zur Anmeldung missbrauchen. Das Verfahren ersetzt weder Quellgeräteschutz noch Kontentrennung.
Microsoft Whitepaper: Pass-the-Hash, Version 2 · historische Referenz, 2014 (PDF) ↗| Anmeldeart | Typisches Szenario | Was untersucht wird |
|---|---|---|
| Interaktiv · Typ 2 | Konsole oder „Ausführen als“ | Welche privilegierte Identität wird auf dem System verwendet? |
| Remote interaktiv · Typ 10 | RDP | Verbindungsmodus, Schutzfunktionen und Vertrauen in Quelle und Ziel. |
| Netzwerk · Typ 3 | Viele SMB- oder Remoteverwaltungszugriffe | Authentifizierungsverfahren und Delegation; nicht mit einer interaktiven Sitzung gleichsetzen. |
| NewCredentials · Typ 9 | runas /netonly | Lokale Identität bleibt erhalten, andere Anmeldedaten gelten für ausgehende Verbindungen. Auch diese Verwendung höher privilegierter Anmeldedaten gehört in die Tiering-Prüfung. |
| Batch / Dienst · Typ 4 / 5 | Geplante Aufgabe oder Windows-Dienst | Kontotyp, gespeicherte Geheimnisse, Aufgabe und Reichweite. |
Die Gefährdung wiederverwendbarer Anmeldedaten hängt vom konkreten Verfahren und den Schutzfunktionen ab. Ein Anmeldetyp allein beweist weder einen Diebstahl noch einen sicheren Zugriff.
Microsoft Learn: Anmeldetypen und Credential-Exposition ↗OUs strukturieren Richtlinien und Delegationen. Gruppen bilden Rollen und Zielberechtigungen ab. GPOs setzen definierte Einstellungen auf den vorgesehenen Computern durch. Diese Bausteine brauchen ein gemeinsames, dokumentiertes Konzept.
Wer eine Aufgabe ausüben darf, welche Zielsysteme betroffen sind und wo Anmeldungen unterbunden werden, sind unterschiedliche Fragen. Verständliche Gruppen mit klaren Besitzern erleichtern Pflege und Prüfung.
Lokale, RDP-, Netzwerk-, Batch- und Dienstanmeldungen haben eigene Benutzerrechte. Verweigerungsrechte können passende Zulassungen übersteuern. Jede Regel braucht einen begründeten Geltungsbereich.
GPO-Verknüpfung, Sicherheitsfilter, WMI-Filter, Vererbung und Replikationsstand beeinflussen das Ergebnis. Ein konfigurierter Richtlinieneditor ist noch kein Nachweis der Wirkung am Zielsystem.
Microsoft warnt in seiner archivierten Dokumentation ausdrücklich vor Sicherheitsfilterung für Sicherheitsrichtlinien auf Domain Controllern: Sie kann deren Anwendung verhindern. DC-Sicherheitsrichtlinien deshalb ohne solche Ausschlussfilter planen und ihre Anwendung auf jedem DC prüfen. Für die Betriebssystem-Härtung dienen passende OU-Verknüpfungen als Struktur; domänenweite Kennwort- und Kerberosrichtlinien haben eigene Regeln und gehören nicht beliebig in Unter-OUs.
Microsoft Learn: DC-Sonderfälle und Sicherheitsfilterung · Archivseite, Windows 10 ↗Wird dasselbe Benutzerrecht in mehreren GPOs definiert, entsteht daraus nicht automatisch eine gemeinsame Liste. Eine Einstellung mit höherer Priorität kann die bisherige Liste ersetzen. Die beabsichtigten Gruppen müssen in der maßgeblichen Einstellung vollständig berücksichtigt sein.
Eine ausdrücklich leere Liste ist dabei etwas anderes als „nicht definiert“. Auch das Entfernen einer GPO garantiert nicht, dass zuvor gesetzte Sicherheitseinstellungen automatisch verschwinden. Der Rückweg wird deshalb vor dem Rollout festgelegt und getestet.
Die Abbildung zeigt normale Vererbung ohne erzwungene übergeordnete Verknüpfung. Linkreihenfolge, „Erzwungen“ und weitere Geltungsbereichsregeln müssen zusätzlich geprüft werden.
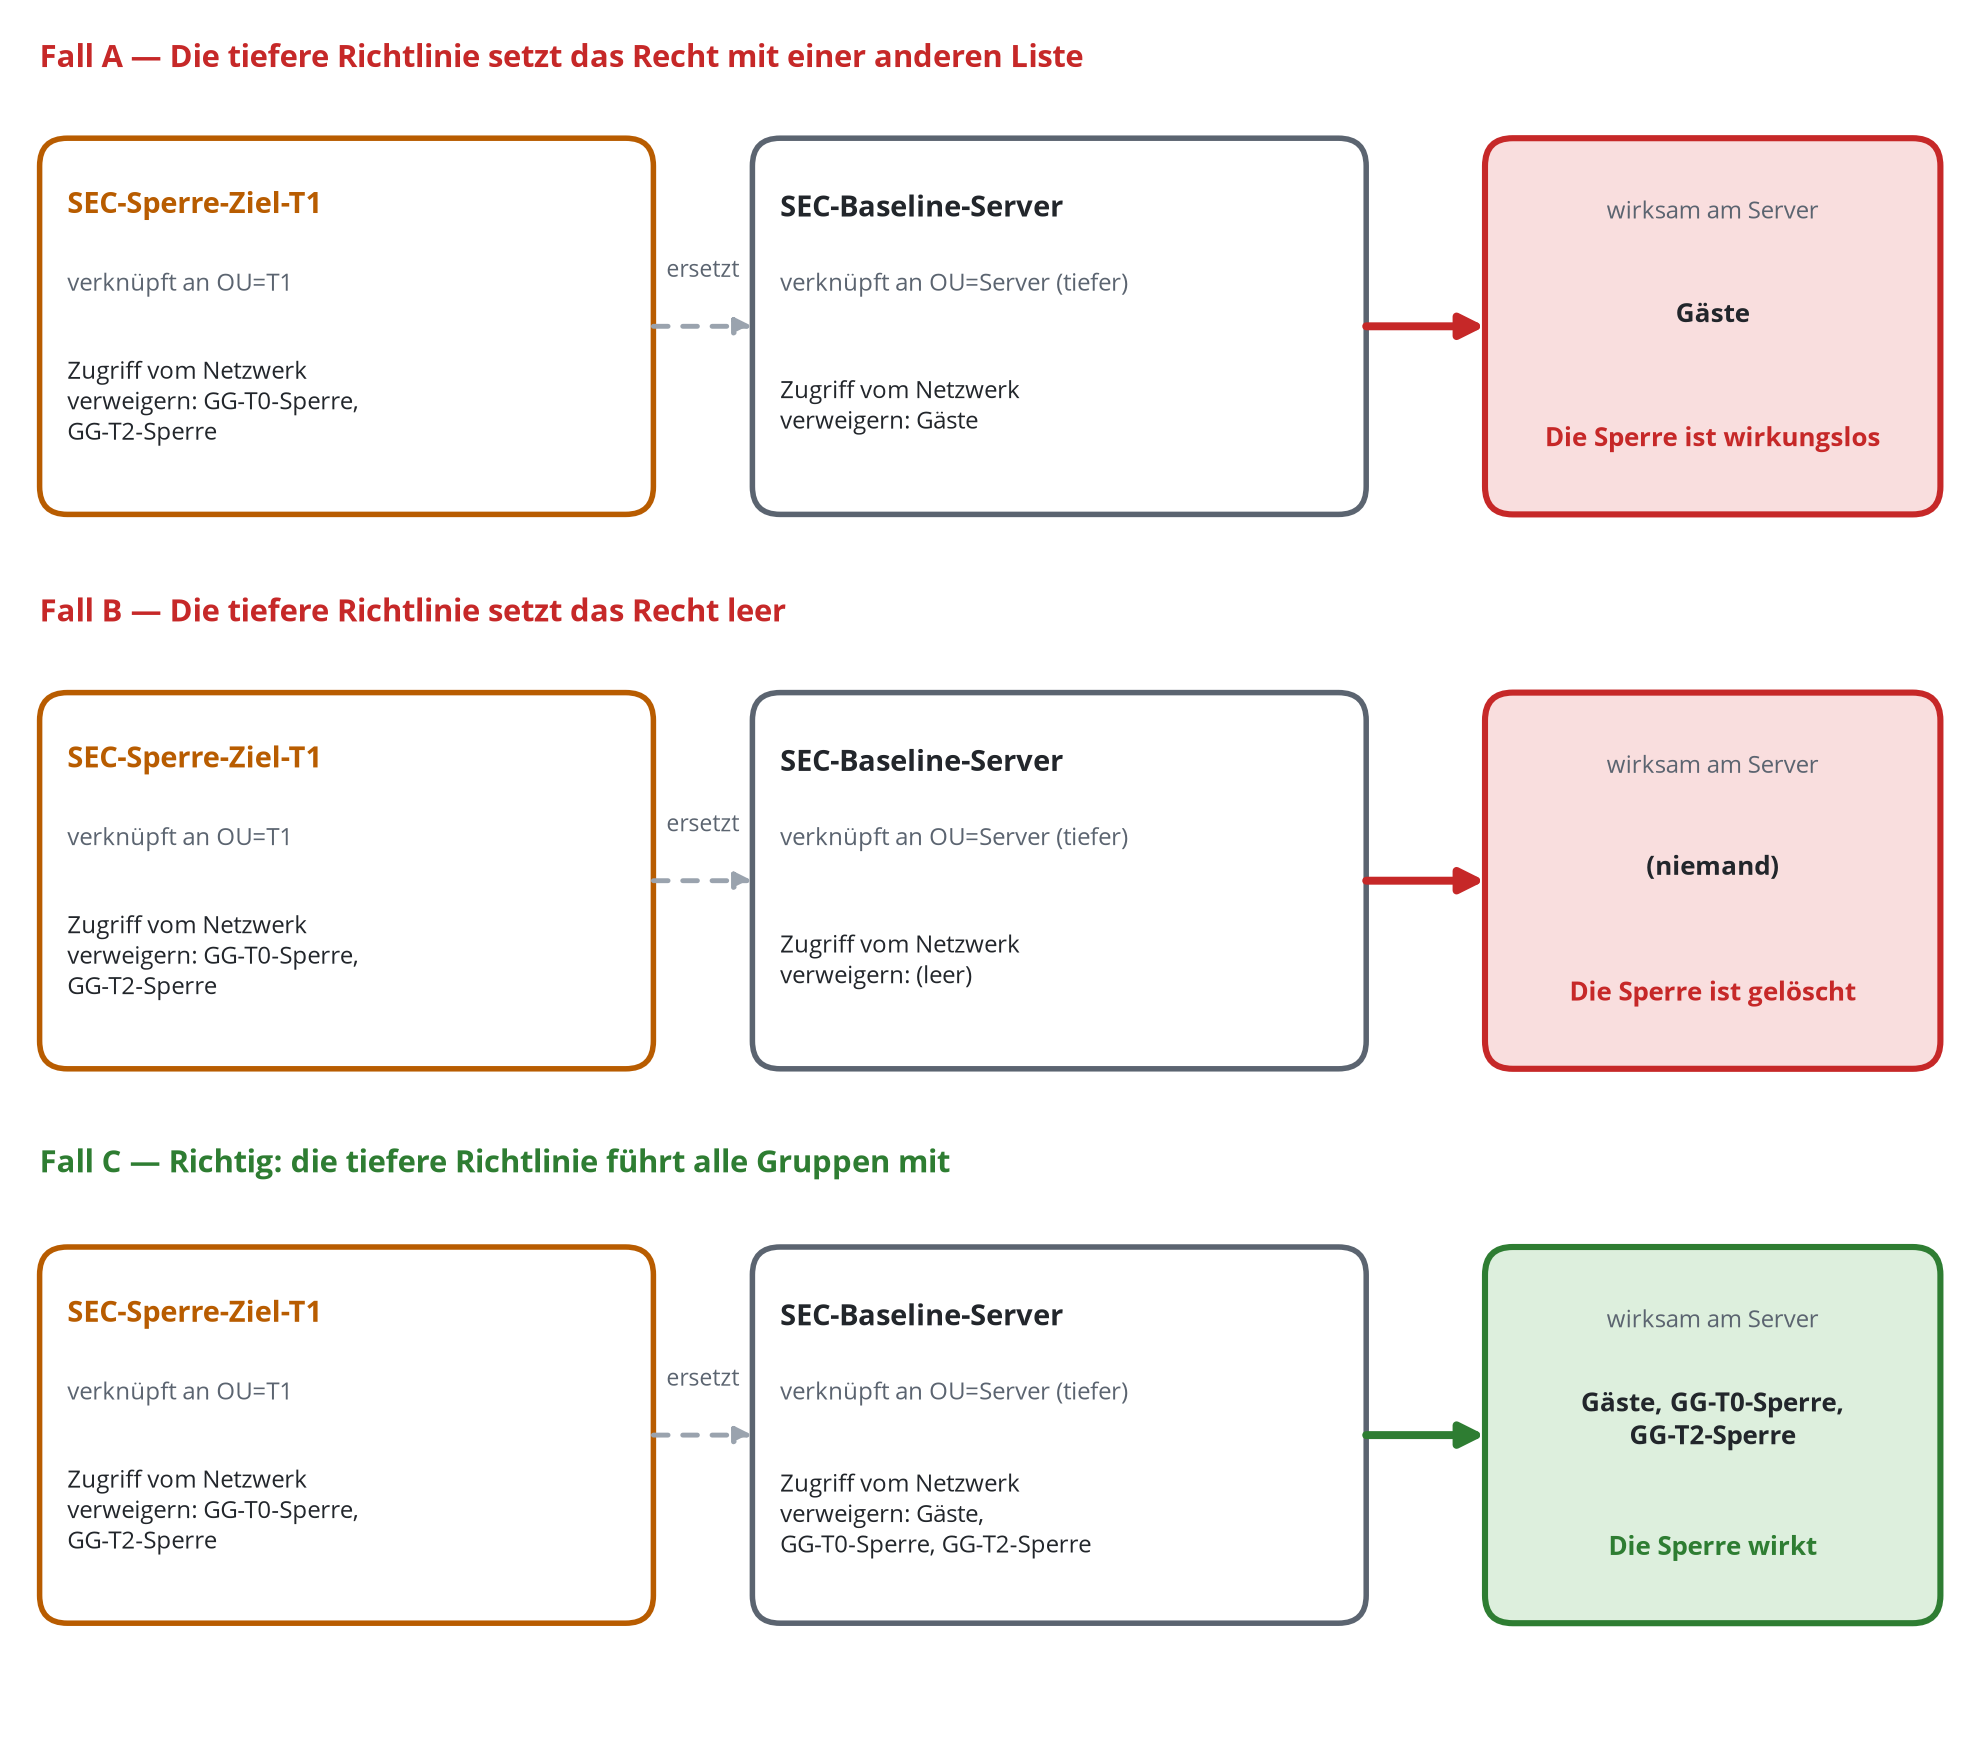 Zeichnung vergrößern
Kontentrennung, Authentifizierungsregeln und Schutz im Arbeitsspeicher erfüllen unterschiedliche Aufgaben. Erst ihr abgestimmtes Zusammenspiel stärkt die vorgesehenen Vertrauensgrenzen.
Group Managed Service Accounts ermöglichen eine durch Windows verwaltete Kennwortpflege. Anwendungsunterstützung, berechtigte Abrufsysteme und Rechte des Dienstes werden vorab geprüft. Automatische Kennwortwechsel beseitigen keine überhöhten Berechtigungen.
Ein Konto, eine Ebene. Administrative Konten, Dienstkonten und Gruppen arbeiten in genau einer Ebene. Ein auf Tier 0 und Tier 1 genutztes Dienstkonto eröffnet auf jedem beteiligten Tier-1-Server einen möglichen Weg zum Diebstahl von Tier-0-Anmeldedaten. Vor der Umstellung werden solche Konten nach Ebene und Aufgabe aufgeteilt.
Microsoft Learn: gMSA verwalten ↗Individuelle, verwaltete Kennwörter begrenzen die Risiken gemeinsam genutzter lokaler Administrationskonten. Lese- und Rücksetzrechte, Sicherungsort und Rotation gehören zum Konzept. DSRM-Kennwortverwaltung für Domain Controller ist ein eigener Anwendungsfall; die Sicherung erfolgt in Windows Server AD, nicht in Entra ID.
Microsoft Learn: Windows LAPS ↗Die Gruppe kann sensible Benutzerkonten gegen bestimmte unsichere Authentifizierungswege absichern. Einschränkungen bei NTLM, Delegation und Anmeldung müssen zu den Aufgaben und der Domänenfunktionsebene passen. Dienst- und Computerkonten werden nicht aufgenommen: Ihre Authentifizierung würde beeinträchtigt.
Microsoft Learn: Protected Users und Authentifizierungsrichtlinien ↗Authentifizierungsrichtlinien können unter anderem zulässige Anmeldequellen, Authentifizierungsziele und die Lebensdauer von Kerberos-TGTs begrenzen. Ein Authentication Policy Silo bündelt dafür ausgewählte Benutzer-, Computer- und Dienstkonten. So lässt sich beispielsweise die Verwendung privilegierter Identitäten an freigegebene Tier-0-Administrationsgeräte binden.
Ein Silo ersetzt weder minimale Rechte noch eine sichere PAW. Seine Audit-Funktion simuliert nicht automatisch die Wirkung sämtlicher GPO-Anmeldeverbote. Der eingebaute Domänen-Administrator (RID 500) ist von Authentication Policies ausgenommen und benötigt gesonderte Schutz- und Notfallregeln.
Virtualisierungsbasierte Sicherheit isoliert bestimmte Anmeldegeheimnisse wie NTLM-Hashes und Kerberos-TGTs vom normalen Betriebssystem. Hardware, Firmware, Edition und Anwendungsabhängigkeiten werden vor einer Aktivierung geprüft. Der tatsächliche Schutzstatus zählt, nicht nur der gesetzte Richtlinienwert.
Credential Guard ist nicht Remote Credential Guard. Es schützt weder die AD-Datenbank eines DCs noch vor Keyloggern oder jedem Missbrauch einer laufenden Sitzung. Microsoft empfiehlt die Aktivierung auf Domain Controllern nicht; PAWs und geeignete Mitgliedsserver werden gesondert bewertet.
LSASS läuft als geschützter Prozess. Das erschwert ungeschützten Prozessen das Auslesen seines Speichers und das Einschleusen von Code. LSA-Schutz und Credential Guard ergänzen einander, statt austauschbare Schalter zu sein.
Vor dem Rollout werden Smartcard-Treiber, Kennwortfilter und weitere LSA-Erweiterungen auf Kompatibilität geprüft. Audit- und Code-Integrity-Ereignisse unterstützen den Pilot. Eine UEFI-Sperre braucht einen ausdrücklich vorbereiteten Rückweg; ein Registry-Rollback reicht dann nicht.
Microsoft Learn: Zusätzlicher LSA-Schutz und Kompatibilitätsprüfung ↗Zusätzlich bleiben Protokollhärtung, LDAP-Signing, geeignete SMB-Einstellungen, Updates, Überwachung und Schutz von Domain Controllern eigenständige Prüffelder. Tiering ersetzt diese Maßnahmen nicht.
Ein Break-Glass-Account ermöglicht definierte Wiederherstellungsaufgaben, wenn reguläre administrative Zugänge ausfallen. Er ist kein alltägliches Zweitkonto und keine universelle Ausnahme von sämtlichen Schutzregeln.
Für lokales AD werden benötigte Wiederherstellungsszenarien, sichere Zugriffswege und Abhängigkeiten konkret geplant. Domänenadministration, DSRM und gegebenenfalls Cloud-Notfallzugänge erfüllen unterschiedliche Aufgaben.
Für Microsoft Entra ID empfiehlt Microsoft zwei oder mehr reine Cloud-Notfallkonten unter der *.onmicrosoft.com-Domäne, ohne Synchronisation oder Föderation. Die Zahl ist keine pauschale Vorgabe für lokales AD; dessen Ausfallabhängigkeiten werden getrennt betrachtet.
Microsoft empfiehlt die Einführung in dieser Reihenfolge. Zuerst wird die Identitätsbasis geschützt, dann folgen Serververwaltung und Endgeräte. Risiken und Abhängigkeiten bestimmen die einzelnen Wellen innerhalb dieses Rahmens; es werden nicht gleichzeitig alle Sperren aktiviert.
DCs, AD CS, AD FS, Entra Connect und kontrollierende Managementsysteme erfassen. Sichere Tier-0-Arbeitsplätze, getrennte Konten und getestete Notfallzugänge vor den Sperren bereitstellen.
Backup, Monitoring, Patchverwaltung und Virtualisierung der Mitgliedsserver einbeziehen. Dienstkonten aufteilen und verbleibende Kontrollwege zu Tier 0 beseitigen.
Clientverwaltung, Helpdesk und Benutzerlebenszyklus überführen. Domänenbeitritt, Bereitstellung und Stilllegung ebenso prüfen wie Anwendungen mit fest hinterlegten OU-Pfaden.
Konten, Gruppen, OUs, effektive Rechte, Dienstabhängigkeiten und genutzte Verwaltungswege erfassen. Fehlende Daten ausdrücklich festhalten.
Systeme begründet zuordnen, Konten trennen, vertrauenswürdige Administrationsplätze bereitstellen und Notfallverfahren prüfen.
Repräsentative Systeme auswählen, Änderungen sichern und erwartete Erfolge sowie erwartete Sperren testen. Dienste und delegierte Aufgaben einbeziehen.
Ergebnisse prüfen, Abweichungen bearbeiten und Ausnahmen mit Besitzer, Begründung und Überprüfungstermin dokumentieren.
Neue Systeme, Gruppenänderungen und neue Verwaltungswerkzeuge auf Auswirkungen untersuchen. Das Zielmodell muss im Alltag gepflegt werden.
Die GPO-Verweigerungsrechte werden im Pilot als wirksame Sperren getestet. Die zugehörigen Richtlinien beschreiben keinen Audit-only-Schalter. Der Audit-Modus von Authentifizierungsrichtlinien, Silos oder LSA-Schutz ist jeweils eine eigene Funktion und kein Ersatz für diese Anmeldetests.
Das verlinkte Deployment-Material dient als Umsetzungshilfe. Skripte werden vor Verwendung geprüft und im Testsystem erprobt; diese Homepage führt keine davon aus.
KI kann Verzeichnisdaten, GPO-Berichte und vereinbarte Prüfergebnisse zusammenführen, Widersprüche erklären und Arbeitspakete vorbereiten. Die Bewertung bleibt an konkrete Objekte, Datenstände und technische Nachweise gebunden.
Welche privilegierten Konten fehlen im vorgesehenen Schutzkonzept? Gruppenverschachtelungen, tatsächlich wirksame Rechte und bewusst genehmigte Ausnahmen werden gemeinsam betrachtet. Ein Gruppenvergleich allein bildet nicht jede Berechtigung ab.
Mögliche indirekte Rechte verständlich darstellen: vom Konto über Gruppen und Objektberechtigungen bis zum kontrollierten System. Technische Voraussetzungen und Unsicherheiten bleiben sichtbar.
Maßnahmen nach Reichweite, Exposition, betrieblicher Abhängigkeit und Nachweisqualität ordnen. Zusammengehörige Aufgaben erhalten eine Begründung und klare Abnahmekriterien.
Ein Ereignis 4624 ist kein Beweis für einen Angriff. Ein Ereignis 4625 beweist für sich allein keine wirksame Tiering-Sperre. Ergebnisse müssen zum Anmeldetyp, Fehlergrund und konkreten Test passen. AD-Änderungsereignisse allein erfassen außerdem nicht jede Änderung an GPO-Dateien in SYSVOL.
Analyseweg: Datenerhebung und Auswertung werden separat vereinbart. Diese Homepage hat keinen AD-Zugriff, nimmt keine AD-Exporte entgegen und führt keine Änderungen an Ihrer Umgebung aus.
Die folgenden Szenarien sind fiktive Fachbeispiele. Sie beschreiben keine Kundenprojekte und behaupten keine tatsächlich erzielten Ergebnisse.
Ausgangslage: Für eine kurze Reparatur wird ein hochprivilegiertes Konto auf einem gewöhnlichen Client verwendet.
Analyse: Anmeldeart, Zeitpunkt, Schutzfunktionen und mögliche Exposition untersuchen; weitere Verwendungen prüfen.
Ziel: Geeigneter Supportzugang mit begrenzten Rechten und sicherem Quellgerät. Die Fehlanmeldung ist eine mögliche Gefährdung, keine bloße Umklassifizierung des Clients.
Ausgangslage: Eine allgemeine Serverrolle kann auch DC-Backups verwalten oder zurückspielen.
Analyse: Zugriff auf Sicherungen, Wiederherstellungsrechte, Steuerkonsole und deren Administration gemeinsam bewerten.
Ziel: Die tatsächlich kontrollierenden Komponenten in die passende Schutzgrenze einbeziehen und Wiederherstellungswege gesondert absichern.
Ausgangslage: Eine zusätzliche GPO definiert dasselbe Verweigerungsrecht mit einer unvollständigen Liste.
Analyse: Priorität, Geltungsbereich und resultierende Benutzerrechte auf einem betroffenen System prüfen.
Ziel: Verantwortlichkeit für die Einstellung klären, vollständige Definition herstellen und erlaubte wie unerlaubte Anmeldungen erneut testen.
Microsoft beschreibt das AD-DS-Tiermodell als Baustein des umfassenderen Enterprise Access Model. Für AD DS und seine Abhängigkeiten bleibt die Trennung administrativer Vertrauensbereiche relevant. Das Enterprise Access Model bezieht zusätzlich Cloud-Steuerung, Anwendungen, Daten und unterschiedliche Zugriffswege ein.
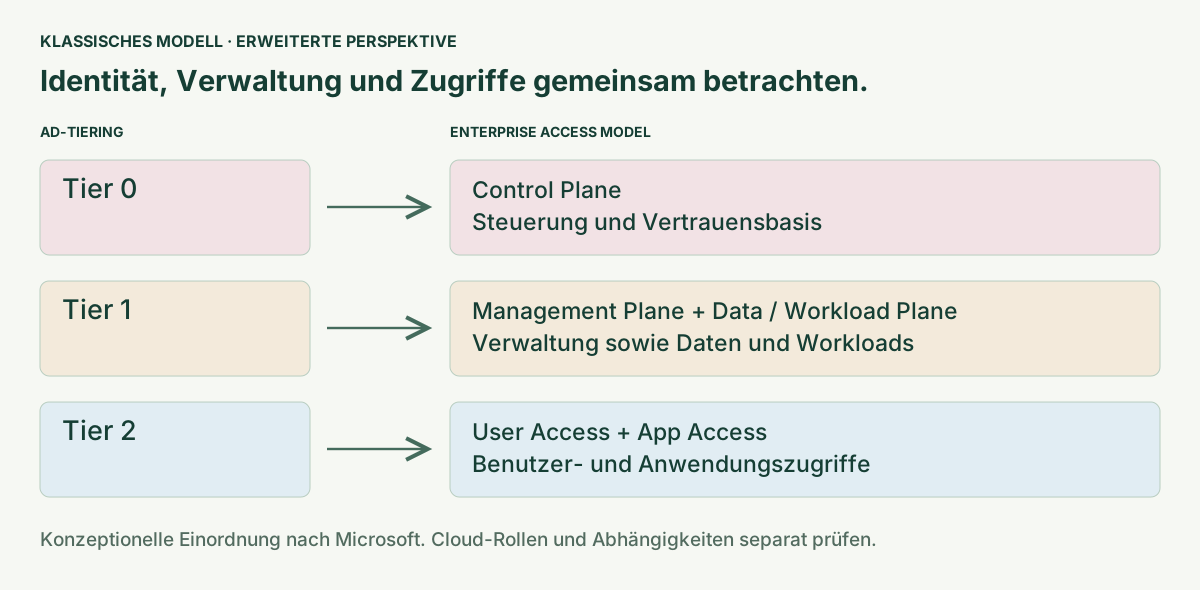 Zeichnung vergrößern
Bei hybriden Umgebungen gehören Synchronisierung, Föderation, Cloud-Rollen und die Verwaltung dieser Komponenten in das Gesamtbild. Eine lokal saubere OU-Struktur beantwortet noch nicht, welche Cloud-Identität die Endgeräteverwaltung oder andere Steuerungsebenen kontrolliert.
Microsoft Learn: Enterprise Access Model ↗Dokumentationsabgleich: 30. September 2026. Das Datum bezeichnet den Abruf und fachlichen Abgleich, nicht das Veröffentlichungsdatum der Quellen oder eine praktische AD-Abnahme. Archivseiten und ältere Referenzen sind ausdrücklich markiert; die Übertragbarkeit wird für die eingesetzte Windows-Version geprüft.
Dokumentationsaussage und Betriebsnachweis bleiben getrennt: Die GPO-Quellen erklären den Vorrang bei Konflikten. Die vollständige Benutzerrechte-Liste wird zusätzlich am Ziel mit GPO-Ergebnisbericht, RSoP beziehungsweise exportierter effektiver Sicherheitsrichtlinie geprüft. Ein erfolgreiches gpresult allein beweist noch nicht die gewünschte Zugriffssperre.
Zwei geprüfte Zeichnungen stammen aus einer bereitgestellten fiktiven Projektvorlage; die übrigen Tiering-Grafiken sind eigene Darstellungen. Die Darstellung ist eine fachliche Einführung. Es wurde kein Kunden-AD angebunden oder verändert.
Konten, Verwaltungswege und GPOs gemeinsam betrachten – mit verständlicher Auswertung und nachvollziehbaren Maßnahmen.
Privilegierte Konten brauchen einen vertrauenswürdigen Ausgangspunkt. Entscheidend ist der gesamte Weg: vom verwendeten Gerät über die Verwaltungssysteme bis zu den Rechten auf dem Ziel.
Wir betrachten, welche Konten sich wo anmelden dürfen, welche Systeme sie erreichen und welche Kontrollmöglichkeiten daraus entstehen. Vorgesehene Verwaltungswege werden mit der dokumentierten und beobachtbaren Nutzung abgeglichen.
DREI EBENEN EINES VERWALTUNGSWEGS
Administrative Tätigkeiten von Alltagsnutzung trennen. Geräteverwaltung, Softwareumfang und zulässige Anmeldungen an den Schutzbedarf der administrierten Systeme anpassen.
Verwaltungszugänge nach Aufgabe und Kontrollbereich begrenzen. Auch Managementwerkzeuge, Fernzugänge und vermittelnde Systeme gehören in die Betrachtung.
Nur die benötigten Aufgaben ermöglichen. Rollen, Konten und erlaubte Zielsysteme zuordnen; weiterreichende Rechte begründen und regelmäßig überprüfen.
Mit vereinbarten Anmelde- und Verwaltungsdaten hilft KI, tatsächliche Wege zusammenzuführen und Abweichungen zu erklären. Fehlende Beobachtungsdaten bleiben als Nachweislücke erkennbar.
Eine sichere Zielkonfiguration muss zu Systemrolle, Version und Anwendungen passen. Ein kontrollierter Rollout verbindet technische Prüfung mit nachvollziehbaren Entscheidungen.
Vorhandene GPOs, Zielsysteme, Filter und Abhängigkeiten aufnehmen. Anwendungseigentümer einbeziehen und erforderliche Funktionstests vor einer Änderung festlegen.
Eine geeignete Pilot-OU und repräsentative Systeme auswählen. Eine rollen- und versionsgerechte Baseline prüfen; resultierende Einstellungen und betriebliche Auswirkungen beobachten.
Testergebnisse bewerten, Verantwortliche benennen und die Änderung freigeben. Rückfallweg, Abbruchkriterien und benötigte Sicherungen vorab dokumentieren und auf Durchführbarkeit prüfen.
In abgestimmten Schritten ausrollen. GPO-Anwendung und Zielfunktion kontrollieren; Abweichungen nacharbeiten und den erreichten Zustand mit Nachweisen festhalten.
KI unterstützt den Abgleich von Richtlinienständen, Baselines und dokumentierten Ausnahmen. Sie macht Unterschiede verständlich; Freigabe und technische Wirksamkeitsprüfung bleiben eigenständige Schritte.
Domain Controller bilden einen besonders schutzbedürftigen Teil der Umgebung. Ihre Absicherung umfasst den laufenden Betrieb und die Systeme, die auf sie einwirken oder ihre Wiederherstellung ermöglichen.
KI hilft, Konfigurationsbefunde mit Betriebsdokumentation und Infrastrukturabhängigkeiten zu verbinden. Unbelegte Annahmen werden als offene Prüffragen ausgewiesen.
AD-Daten können sensible interne Beziehungen offenlegen. Deshalb werden Datenumfang, Verarbeitungsort, Zugriffsrechte und Aufbewahrung vor der Auswertung konkret abgestimmt.
Ein lokales Betriebsmodell kann die Auswertung innerhalb einer vereinbarten eigenen Infrastruktur ermöglichen.
Cloudbasierte KI kann eingesetzt werden, wenn Anbieter, Datenumfang und Verarbeitungsbedingungen vorher freigegeben sind.
Lokale Strukturierung und ausgewählte KI-Schritte lassen sich verbinden, sofern die Trennung technisch und organisatorisch definiert ist.
Offizielle Dokumentation liefert Bezugspunkte für Architektur, Härtung und Kontenverwaltung. Empfehlungen werden zur jeweiligen Version, Systemrolle und Betriebssituation eingeordnet.
Privilegierte Konten und Verwaltungswege strukturiert trennen.
Microsoft LearnSicherheitsbaselines vergleichen und Konfigurationen nachvollziehbar prüfen.
Microsoft LearnLokale Administratorkennwörter kontrolliert verwalten.
Microsoft LearnKennwortverwaltung für geeignete Dienstkonten automatisieren.
Microsoft LearnRollen, Verwaltungsabhängigkeiten und Kommunikationswege kritisch prüfen.
Microsoft LearnKennwort- und Kontosperrvorgaben gezielt zuordnen und ihre Wirkung prüfen.
Microsoft LearnUpdateidentitäten, Berechtigungen und DHCP-Registrierung einordnen.
Microsoft LearnLokale Kennwörter und DSRM-Wiederherstellung nach Systemrolle unterscheiden.
Zum Datenumfang, zur Rolle der KI und zum praktischen Ablauf einer AD-Analyse.
Ihre Frage stellenNein. Die Website dient der Information und Kontaktaufnahme. Sie verbindet sich nicht mit Ihrem AD und nimmt keine AD-Exporte entgegen. Erhebung, Auswertung und gegebenenfalls Übertragung von Analysedaten werden separat vereinbart.
Der Umfang richtet sich nach der Fragestellung. Typisch sind exportierte AD-Objekte, Gruppenmitgliedschaften, relevante Berechtigungen, GPO-Berichte und Konfigurationsinformationen. Für Aussagen zur tatsächlichen Nutzung können zusätzlich gezielt ausgewählte Ereignisprotokolle oder Dienstinventare nötig sein. Kennwörter, Passwort-Hashes und private Schlüssel gehören nicht dazu.
KI hilft beim Strukturieren, Zusammenführen, Erklären und Priorisieren großer Informationsmengen. Ihre Aussagen können unvollständig oder falsch sein. Deshalb werden relevante Befunde mit den Quelldaten verknüpft und fachlich geprüft. Vermutungen, bestätigte Befunde und fehlende Informationen werden getrennt ausgewiesen.
Nein. Ein lokales Betriebsmodell kann abhängig von Umfang, Hardware und eingesetztem Modell vorgesehen werden. Ob lokal, in einer abgestimmten Cloud-Umgebung oder kombiniert gearbeitet wird, wird vor der Auswertung festgelegt. Datenumfang, Zugriffsrechte und Aufbewahrung werden dabei ausdrücklich besprochen.
Er zeigt konfigurierte Einstellungen und ist eine wichtige Grundlage. Die tatsächliche Wirkung auf ein System hängt zusätzlich von Verknüpfungen, Vererbung, Filtern und Verarbeitung ab. Für belastbare Aussagen zur Anwendung sind daher beispielsweise RSoP, gpresult oder gezielte Prüfungen am Zielsystem erforderlich.
Die Auswertung vorhandener Exporte erfordert keine Änderungen am AD. Eine anschließende Härtung wird separat abgestimmt: mit Verantwortlichen, Freigaben, Pilotierung, Rückfalloption und Wirksamkeitsprüfung. Aus einer KI-Empfehlung wird keine automatische Änderung.
Je nach vereinbartem Umfang erhalten Sie eine strukturierte Bestandsübersicht, Visualisierungen relevanter Beziehungen, einen Befundkatalog mit Nachweisen und einen priorisierten Maßnahmenplan. Offene Fragen und Grenzen der Datengrundlage werden dokumentiert. Management und Administration erhalten jeweils passende Detailtiefe.
Ja. Der Einstieg kann beispielsweise eine GPO-Prüfung, die Untersuchung privilegierter Gruppen oder ein Dienstkonten-Review sein. Für spätere Vergleiche müssen Umfang, Datenqualität und Erhebungsmethode ausreichend übereinstimmen. Ein veränderter Datenbestand wird von einer tatsächlich behobenen Schwachstelle unterschieden.
Ein Analysewerkzeug liefert Befunde nach seinen Prüfregeln. KI kann diese mit Richtlinien, Kontenbeziehungen und Betriebsinformationen in Verbindung bringen, ähnliche Ursachen zusammenfassen und offene Fragen herausarbeiten. Jeder wichtige Befund wird auf seine Quelle zurückgeführt. Ein zusammengefasster Text ersetzt weder die technische Prüfung noch eine Risikofreigabe.
Systemrolle, unterstützte Funktionen und Anwendungsabhängigkeiten bestimmen die geeignete Zielkonfiguration. Änderungen werden in einem repräsentativen Pilotbereich geprüft. Eine notwendige Ausnahme erhält eine Begründung, einen Verantwortlichen und einen Termin zur erneuten Bewertung. Modernisierungsbedarf wird als eigenes Arbeitspaket sichtbar.
Vor einem Rechteentzug oder Kennwortwechsel werden die relevanten Dienste, Aufgaben und Anwendungen erfasst und mit ihren Verantwortlichen geprüft. Fehlende Nutzungsdaten werden als Unsicherheit dokumentiert. Erst danach wird die Umstellung geplant, einschließlich Anwendungstests und Rückfallmöglichkeit.
Ein beschlossener oder technisch eingespielter Schritt ist noch kein Wirksamkeitsnachweis. Die vereinbarten Prüfkriterien müssen erfüllt sein, beispielsweise passende Anmelderechte, wirksame GPO-Einstellungen oder ein erfolgreicher Funktionstest. Verbleibende Ausnahmen und nicht geprüfte Teilbereiche werden ausdrücklich ausgewiesen.
Maßgeblich sind Größe und Komplexität der Umgebung, Zahl der Domänen und GPOs, Datenqualität und gewünschte Prüftiefe. In der Erstaufnahme werden Ziel, Leistungsumfang und Ergebnisse konkretisiert. Darauf basiert die Abstimmung von Aufwand, Zeitrahmen und Kosten.
Beschreiben Sie Ihre Umgebung und Ihr Vorhaben. Daraus klären wir gemeinsam Umfang, Schwerpunkte und die nächsten Schritte Ihrer AD-Analyse.
Für diese erste Anfrage genügen Eckdaten. Bitte senden Sie keine Kennwörter, Zugangsdaten oder AD-Exporte.
Teilen Sie uns mit, wo Sie stehen und wobei Sie Unterstützung benötigen.
* Pflichtangabe
Umgebungsgröße, Analyseumfang und gewünschte Härtung bestimmen den Aufwand. Nach der Erstaufnahme lassen sich Zeitrahmen und Kosten konkret abstimmen.